Source-available versus open source: wat het verschil betekent wanneer u AI koopt voor een gereguleerde omgeving
EpicStaff is niet open source. Het is source-available onder de PolyForm Perimeter 1.0.0-licentie — u kunt elke regel code lezen, de software uitvoeren en aanpassen voor uw eigen gebruik. De belangrijkste beperking geldt voor concurrerend gebruik, en die was nooit op u gericht.

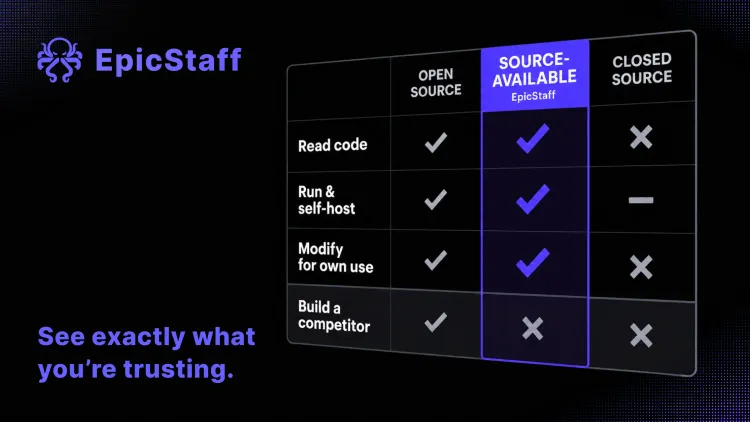
Het label klinkt misschien als een stap achteruit. Voor een gereguleerde koper is het juist het tegenovergestelde.
TL;DR — EpicStaff is niet open source. Het is source-available onder de PolyForm Perimeter 1.0.0-licentie. U kunt elke regel code lezen, de software uitvoeren en aanpassen voor uw eigen gebruik. Daarentegen mag u de software niet gebruiken om een product aan te bieden dat met EpicStaff concurreert. De licentie bevat nog een paar andere standaardvoorwaarden, die u volledig kunt nalezen. Voor een gereguleerde koper beantwoordt dit de vraag die er echt toe doet: kunt u de code lezen voordat u de software vertrouwt? Het antwoord is ja.
Wat men vaak verkeerd begrijpt over ons
Het meest voorkomende wat we horen is: "O, jullie zijn open source." Dat zijn we niet, en dat verschil is niet alleen een kwestie van terminologie. Het bepaalt wat u met de code mag doen en welke vragen u ons moet stellen voordat u ergens uw handtekening onder zet.
Dus hier is het eerlijke antwoord, in gewone taal.
Drie manieren waarop een leverancier software kan aanbieden
Er zijn eigenlijk maar drie manieren waarop een softwareleverancier met de broncode van zijn eigen software kan omgaan. Veel verwarring ontstaat bij het aanschaffen van software doordat deze door elkaar worden gehaald.
Open source (OSI). De code is openbaar en de licentie beperkt u niet in hoe u deze gebruikt. U kunt de code lezen, uitvoeren en aanpassen en, en dat is het belangrijkste verschil, u kunt de software voor alles gebruiken, ook om een bedrijf op te bouwen dat concurreert met de mensen die het hebben ontwikkeld. Die vrijheid om de software voor elk doel te gebruiken, is wat een licentie formeel gezien open source maakt volgens de Open Source Initiative. Het is waardevol. Maar het is niet het enige dat waardevol is.
Source-available. De code is openbaar en u kunt deze volledig lezen, uitvoeren en aanpassen. De licentie bevat alleen één specifieke beperking: meestal mag u de software niet gebruiken om met de oorspronkelijke leverancier te concurreren. Voor de rest kunt u er alles mee wat u van open source zou verwachten.
Closed / proprietary. U krijgt een binair bestand of een gehoste dienst. U kunt de code helemaal niet lezen. U vertrouwt op de beschrijving van de leverancier van wat de software doet, omdat dat het enige is wat u krijgt.
EpicStaff valt in de middelste categorie. Hetzelfde idee ziet u in de tabel hieronder.
| Code lezen? | Uitvoeren en zelf hosten? | Aanpassen voor eigen gebruik? | Gebruiken om een concurrerend product te bouwen? | |
|---|---|---|---|---|
| Open source (OSI) | Ja | Ja | Ja | Ja |
| Source-available (EpicStaff, PolyForm Perimeter 1.0.0) | Ja | Ja | Ja | Nee |
| Closed / proprietary | Nee | Gewoonlijk niet | Nee | Nee |
Kijk naar de eerste drie kolommen. Voor alles wat een koper van een self-hosted platform daadwerkelijk doet, zoals de software controleren, deze binnen de eigen omgeving implementeren en aanpassen aan de eigen omgeving, zijn source-available en open source hetzelfde. Het enige verschil zit in de laatste kolom: een concurrerend product verkopen. Die kolom is relevant voor de juridische beoordeling van de licentie. Voor de manier waarop u de software gebruikt, maakt die geen verschil uit.
De beperking is gericht op concurrenten, niet op u
Kijk nog eens naar die laatste kolom, want daar draait het om.
De belangrijkste beperking in PolyForm Perimeter heeft betrekking op concurrerend gebruik. U mag EpicStaff niet gebruiken om een product of dienst aan te bieden die met EpicStaff concurreert. De licentie bevat nog een paar andere standaardvoorwaarden, die u volledig kunt nalezen voordat u met ons in gesprek gaat. De licentie beperkt niet in welke sector u actief bent. Ook het gebruik in een geclassificeerde omgeving wordt niet beperkt. U mag de software aanpassen aan uw eigen infrastructuur en er zijn geen beperkingen op het aantal agents dat u gebruikt of wat u er intern mee bouwt.
Als u een overheidsinstantie, defensieleverancier, bank of ziekenhuis bent, bent u geen concurrent van ons. De enige beperking in de licentie was nooit op u gericht. Source-available omschrijven als "open source met een addertje onder het gras" draait de zaak dus om. Voor u is er geen addertje onder het gras. U kunt de software lezen, uitvoeren en aanpassen. Dat is precies waar het u om ging.
De vraag die een gereguleerde koper zich echt stelt
Laat de licentieterminologie even buiten beschouwing. Een gereguleerde koper of een koper die veel waarde hecht aan datasoevereiniteit, stelt bij software die met gevoelige gegevens werkt eigenlijk één vraag:
Kan ik de code lezen voordat ik de software vertrouw?
Met die vraag worden de drie categorieën meteen duidelijk. Bij closed software is het antwoord nee: u vertrouwt op de beschrijving. Bij open source is het antwoord ja. Bij source-available ook. Als het erom gaat of uw securityreviewer zijn werk daadwerkelijk kan doen, geven source-available en open source dus hetzelfde antwoord.
Daarom is "is het open source?" niet de juiste vraag om mee te beginnen, ook al is dat de vraag die iedereen stelt. De vraag die u echt beschermt, is specifieker en nuttiger: kan ik de software die ik straks binnen mijn netwerk ga uitvoeren zelf inspecteren? Als een leverancier daar geen ja op kan zeggen, helpt zelfs het juiste licentielabel u niet. Als dat wel kan, zoals bij ons, is de precieze licentiefamilie vooral van belang voor uw juristen en voor bijna niemand anders.
U kunt een reviewer naar onze broncode verwijzen en hem de onderdelen laten bekijken die voor u relevant zijn: waar het platform verbinding mee maakt, hoe toegang wordt geregeld en wat er in het auditrecord wordt vastgelegd. U hoeft ons niet te geloven. U kunt het zelf controleren. Dat is de hele waarde van source-available, en die waarde verdwijnt niet doordat wij geen open source zijn volgens de definitie van de OSI.
Lees de licentie en praat daarna met ons
We willen liever niet dat u ons alleen gelooft over dit verschil op basis van wat wij zeggen. PolyForm Perimeter 1.0.0 is een korte licentie in duidelijke taal. Lees hem. Bekijk daarbij ook onze broncode: die staat op github.com/EpicStaff/EpicStaff.
Als u daarna met ons praat, weet u al wat het belangrijkste is: u kunt precies zien wat u gaat uitvoeren voordat u het met iets vertrouwelijks in aanraking laat komen.
FAQ
Is EpicStaff open source?
Nee. EpicStaff is source-available onder de PolyForm Perimeter 1.0.0-licentie. U kunt elke regel code lezen, de software uitvoeren, zelf hosten en aanpassen voor uw eigen gebruik. De belangrijkste beperking is dat u de software niet mag gebruiken om een product of dienst aan te bieden die met EpicStaff concurreert. Wij noemen EpicStaff nooit open source, omdat het dat volgens de definitie van de Open Source Initiative niet is.
Wat is het verschil tussen source-available en open source?
Open source betekent, in de formele betekenis die de Open Source Initiative hanteert, dat de licentie geen beperking stelt aan waarvoor u de software gebruikt — ook niet aan het bouwen van een product dat concurreert met de makers. Source-available betekent dat de code openbaar is en dat u deze kunt lezen, uitvoeren en aanpassen, maar dat de licentie één specifieke beperking behoudt, meestal op concurrerend gebruik. Voor het inspecteren, implementeren en aanpassen van de software zijn beide hetzelfde. Ze verschillen alleen op de vraag of u er een concurrerend product mee mag verkopen.
Wat beperkt de PolyForm Perimeter-licentie precies?
Concurrerend gebruik. U mag EpicStaff niet gebruiken om een product of dienst aan te bieden die met EpicStaff concurreert. De licentie bevat nog een paar andere standaardvoorwaarden, die u volledig kunt nalezen. De licentie beperkt niet in welke sector u actief bent, of u de software in een geclassificeerde omgeving inzet, of u deze aanpast aan uw eigen infrastructuur, hoeveel agents u gebruikt, of wat u er intern mee bouwt.
Kan ons securityteam de broncode beoordelen voordat we de software implementeren?
Ja. De broncode is openbaar op github.com/EpicStaff/EpicStaff. U kunt een reviewer daarnaar verwijzen en hem de onderdelen laten bekijken die voor u relevant zijn: waar het platform verbinding mee maakt, hoe toegang wordt geregeld en wat er in het auditrecord wordt vastgelegd. U hoeft niet te vertrouwen op onze beschrijving van wat de software doet.